Новости
Новости
Обеспечение безопасности интеллектуальной промышленной аэрации: OT-кибербезопасность
Время в пути: 2026-10-26 13:33:30По мере того как муниципальные очистные сооружения внедряют турбонагнетатели на магнитном подвесе с поддержкой IoT, преимущества автоматизации сопровождаются расширяющейся поверхностью цифровых атак.
Однако эта конвергенция сетей операционных технологий (ОТ) с корпоративной ИТ-инфраструктурой создаёт критические уязвимости, требующие специфических для отрасли протоколов безопасности.
Основные столпы безопасности операционных технологий
Для поддержания абсолютной непрерывности процесса и защиты критической инфраструктуры архитектуры промышленных нагнетателей должны внедрять многоуровневую кибербезопасность.
Шифрованная передача промышленных протоколов: Защита Modbus TCP, Profinet и OPC UA с помощью шифрованных туннелей и аутентификации по сертификатам, предотвращая перехват или манипуляцию командами управления нагнетателем.
Целостность изолированных периферийных контроллеров: Внедрение безопасного загрузчика прошивки и шифрованного хранилища в заводских периферийных контроллерах, гарантируя подлинность локальной логики управления даже при компрометации сетей верхнего уровня.
Автономные отказоустойчивые блокировки: Обеспечение работы локальных аппаратных контуров безопасности независимо от цифровых сетей, поддерживая механическую защиту нагнетателя даже во время кибератак.
Экспертные вопросы и ответы: защита сетей интеллектуальных нагнетателей
В1: Почему подключённые промышленные нагнетатели являются привлекательными целями для киберпреступников?
Ответ: Исторически сети операционных технологий ставили надёжность выше безопасности, используя устаревшие протоколы связи без шифрования; киберпреступники эксплуатируют это подразумеваемое доверие для нарушения очистки воды или вымогательства.
В2: Какую роль играют аппаратные модули криптографической безопасности?
Ответ: Промышленные периферийные контроллеры управляют высокочувствительными данными; выделенные аппаратные модули безопасности хранят криптографические ключи, подписывают обновления прошивки и аутентифицируют каждый сеанс связи без раскрытия секретов общим операционным системам.
В3: Как автономные аппаратные блокировки безопасности поддерживают работу?
Ответ: В случае серьёзного киберинцидента механические клапаны и локальные защитные контуры продолжают работать на независимом питании и логике, обеспечивая безопасную остановку или вентиляцию нагнетателя без зависимости от скомпрометированных цифровых сетей.
Часто задаваемые вопросы о промышленной кибербезопасности
1. Можно ли модернизировать устаревшие сети SCADA для достижения OT-кибербезопасности?
Да. Заводские инженеры могут внедрять промышленные шлюзы, преобразующие устаревшие протоколы в современные шифрованные передачи, обеспечивая безопасный путь модернизации без замены существующего контрольного оборудования.
2. Как безопасный удалённый доступ поставщиков повышает безопасность?
Ведущие архитектуры промышленных нагнетателей используют шлюзы удалённого доступа с ограничением по времени, требующие многофакторной аутентификации и регистрирующие каждый сеанс, позволяя сервисным техникам диагностировать оборудование без открытия основных сетевых периметров.
3. Какую диагностическую телеметрию должны отслеживать команды безопасности?
Команды безопасности должны непрерывно отслеживать журналы аутентификации, аномальный трафик протоколов и изменения состояния прошивки, коррелируя сетевые события с рабочими параметрами нагнетателя для обнаружения скрытых вторжений.
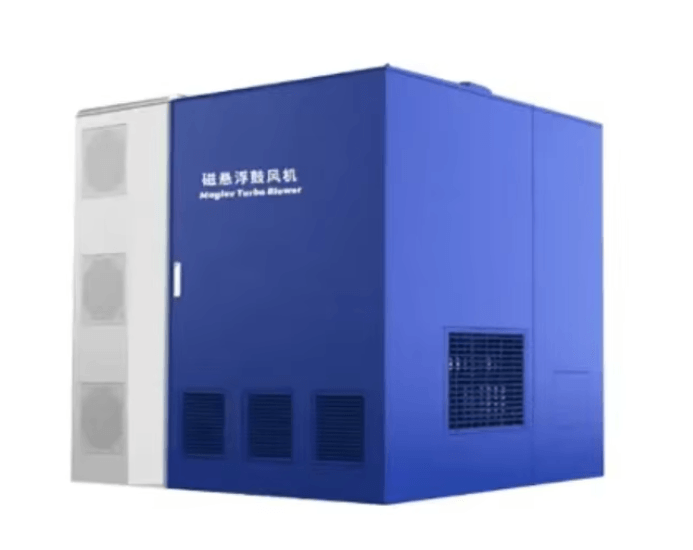
Информация о продуктах магнитолевитационных турбокомпрессоров
Веб‑сайт: http://www.greentechblower.com/ (Групповой веб‑сайт) ‖ http://www.zqblower.cn/ (Китайская версия) ‖ http://www.ringblower.cn/ (Кольцевой нагнетатель) ‖ http://www.china‑blower.com/ (Рутсовский нагнетатель) ‖ https://www.zibovacuumpump.com (Вакуумный насос)